Создание сервера
Перед началом
- Внешний адрес. Клиенты подключаются к роутеру снаружи, значит у роутера должен быть публичный IP (белый адрес от провайдера) или доменное имя, которое на него указывает (например, KeenDNS с прямым доступом). За NAT провайдера (серый IP) подключиться к серверу снаружи не получится.
- Свободный UDP-порт. Если роутер стоит за другим роутером — пробросьте на него выбранный порт.
Окно создания
Кнопка Новый сервер внизу списка серверов (на пустой странице — Добавить сервер) открывает окно Создать WireGuard сервер.
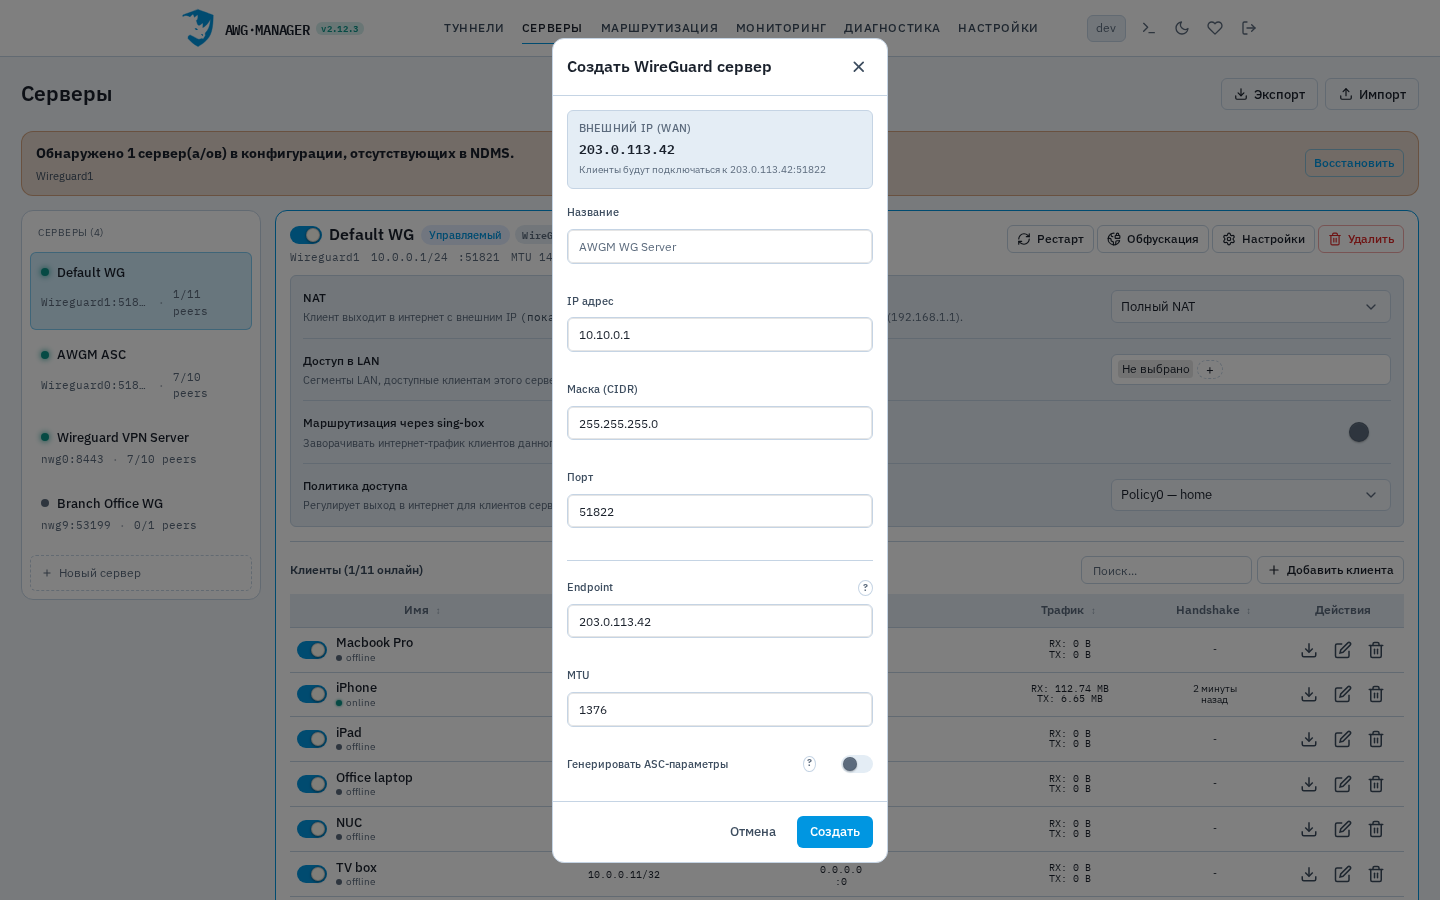
Сверху — блок Внешний IP (WAN): адрес, который awg-manager определил для роутера, и подсказка «Клиенты будут подключаться к адрес:порт». Если адрес определить не удалось, блок так и скажет — тогда впишите Endpoint вручную.
| Поле | По умолчанию | Ограничения |
|---|---|---|
| Название | пусто → AWGM WG Server | до 64 символов |
| IP адрес | первая свободная сеть /24 и её адрес .1 (обычно 10.10.0.1) | только частные сети (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16); не адрес сети и не broadcast; подсеть не должна пересекаться с другими сетями роутера |
| Маска (CIDR) | 24 / 255.255.255.0 | от /16 до /30, можно в любом из двух видов |
| Порт | первый свободный начиная с 51820 | 1–65535, не занятый другим сервером |
| Endpoint | внешний IP роутера | IP-адрес или доменное имя (IPv6 не принимается). Этот адрес попадёт в конфиги клиентов |
| MTU | 1376 | 1280–1500; применяется к интерфейсу сервера и к конфигам клиентов |
| Генерировать ASC-параметры | выключено | при включении сервер сразу получает случайные параметры обфускации AmneziaWG. Набор зависит от прошивки и версии ASC, которую она поддерживает: на 5.1+ добавляются S3–S4, на 5.01.A.3+ заголовки H1–H4 задаются диапазонами (AWG 2.0), на более старых — одиночными значениями (AWG 1.0) |
Подсказка свободной сети перебирает 10.10.0.0/24, 10.20.0.0/24 … 10.250.0.0/24, затем остальные сети 10.x, 172.16–31.x и 192.168.x — и берёт первую, которая не пересекается с интерфейсами роутера.
Кнопка Создать активна, когда заполнены IP-адрес и маска. После создания появится уведомление «Сервер создан», и новый сервер сразу будет выбран в списке.
Что создаётся на роутере
- NDMS-интерфейс
Wireguard<N>— первый свободный номер от 0 до 99; - уровень безопасности интерфейса
private, указанные адрес, порт и MTU, корректировка MSS (ip tcp adjust-mss pmtu); - NAT в режиме Полный — клиенты сразу получают выход в интернет (режим меняется в NAT и доступ);
- приватный ключ сервера — сохраняется в настройках awg-manager (он нужен для резервной копии).
Если на любом шаге что-то пошло не так, созданный интерфейс удаляется — на роутере не остаётся «полусервера».
Кнопки управляемого сервера
- Тумблер в шапке — поднять или опустить интерфейс.
- Рестарт (у остановленного сервера — Запуск) — перезапустить интерфейс.
- Обфускация — страница ASC-параметров.
- Настройки — окно Настройки сервера с теми же полями, что при создании (название, IP-адрес, маска, порт, Endpoint, MTU) и теми же проверками. Если сменить подсеть, правила доступа в LAN пересоберутся автоматически. После смены адреса, порта или Endpoint клиентам нужно выдать новые конфиги.
- Удалить → кнопка превращается в Подтвердить?, второй клик в течение 3 секунд удаляет сервер. Вместе с ним удаляются все клиенты, NAT и правила доступа в LAN. Действие необратимо — если сервер может понадобиться, сначала сделайте экспорт.