Клиенты
Таблица клиентов
Заголовок показывает Клиенты (онлайн/всего), рядом — поиск по имени и IP и кнопка Добавить клиента. Колонки сортируются.
| Колонка | Что показывает |
|---|---|
| Имя | тумблер слева временно отключает клиента, не удаляя его |
| Статус | ONLINE — клиент на связи, OFFLINE — свежего рукопожатия нет, OFF — отключён тумблером |
| IP | адрес в VPN-сети (клик копирует) |
| Endpoint | откуда клиент подключился в последний раз |
| RX / TX / Handshake | трафик и время последнего рукопожатия |
| Действия | Скачать .conf, Редактировать, Удалить |
Удаление спрашивает подтверждение: конфигурация и ключи клиента удаляются без возможности восстановления.
Добавить клиента
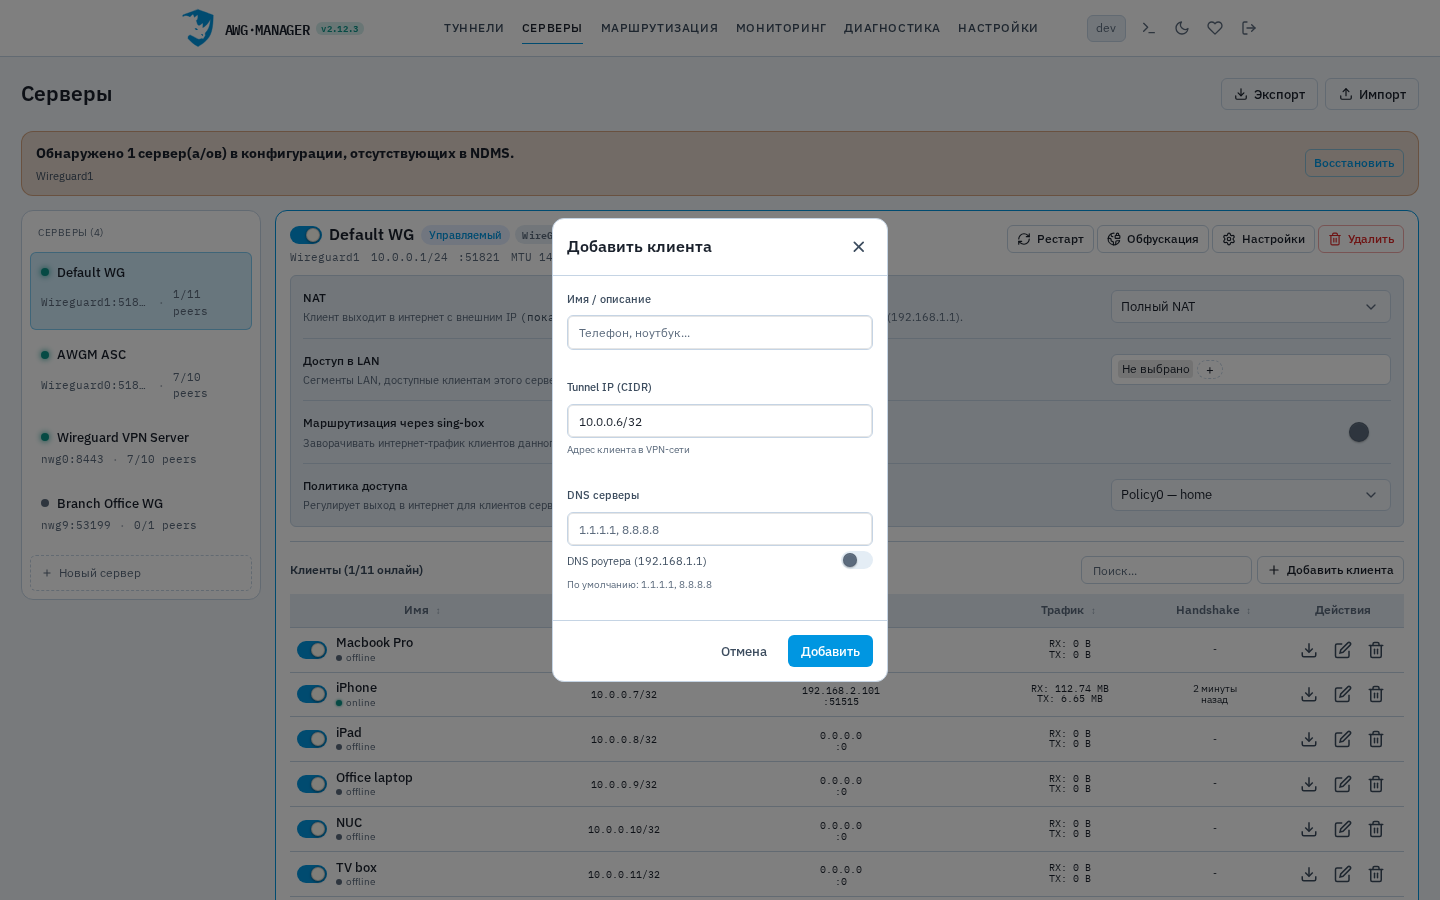
- Имя / описание — как клиент будет подписан в таблице («Телефон», «Ноутбук»…).
- Tunnel IP (CIDR) — адрес клиента в VPN-сети, по умолчанию следующий свободный в подсети сервера (
…/32). Адрес должен лежать в подсети сервера, не совпадать с адресом сервера и не быть занятым. - DNS серверы — DNS, который попадёт в конфиг клиента: адреса через запятую. Пусто — DNS роутера (его LAN-адрес). Тумблер DNS роутера подставляет этот адрес явно.
- AllowedIPs клиента — какой трафик клиент отправляет в туннель, см. ниже.
- Сети за клиентом — сети, которые находятся за клиентом, см. ниже.
Ключи клиента, PresharedKey и сигнатура генерируются автоматически.
AllowedIPs клиента
Строка AllowedIPs в конфиге клиента: какие адреса клиент направляет через туннель. Пустое поле — 0.0.0.0/0, ::/0, то есть весь трафик клиента идёт через роутер. Две кнопки заполняют поле готовым набором:
- Только сети роутера — в туннель уходят только подсеть сервера и локальные сети роутера. Интернет у клиента остаётся свой — удобно, когда нужен лишь доступ к домашним устройствам.
- Всё, кроме сетей роутера — всё, кроме локальных сетей роутера (плюс адреса DNS-серверов и
::/0).
Можно вписать и свои подсети — IPv4 или IPv6 в формате CIDR через запятую. После изменения клиенту нужно выдать новый конфиг.
Сети за клиентом
Для связки «сеть с сетью» (site-to-site): если клиент — это роутер в другом офисе или на даче, укажите его локальные сети (например, 192.168.77.0/24). awg-manager сам создаст на роутере маршруты к этим сетям через этого клиента, и устройства домашней сети смогут обращаться к устройствам за клиентом.
- только IPv4-подсети, не
0.0.0.0/0; - сети не должны пересекаться между собой, с локальными сетями роутера, с подсетями серверов и с сетями других клиентов;
- если у сервера выбраны сегменты Доступа в LAN, сети за клиентом тоже получают к ним доступ.
Редактировать клиента
Те же поля, что при добавлении, плюс блок Сигнатура.
Сигнатура
Пакеты-имитации I1–I5, которые клиент отправляет перед рукопожатием, чтобы соединение выглядело как другой протокол. У каждого клиента своя сигнатура, сервер её не проверяет — поэтому она задаётся на клиенте, а не на странице обфускации сервера.
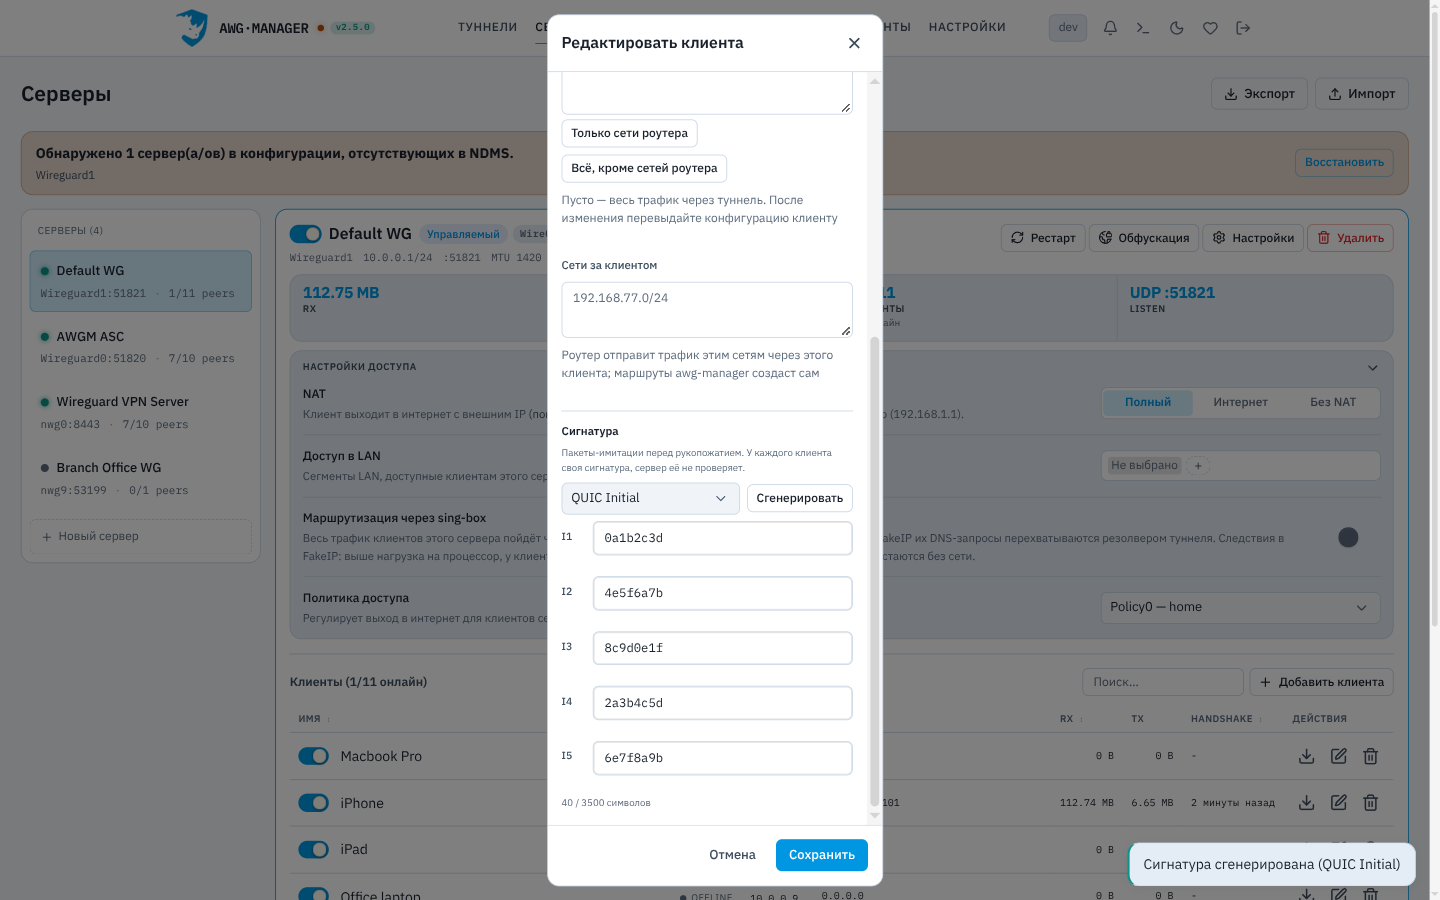
Выберите профиль — QUIC Initial, STUN / TURN, DNS Query, DTLS (WebRTC) или SIP — и нажмите Сгенерировать; поля I1–I5 можно отредактировать и вручную. Общая длина — не больше 3500 символов. При добавлении клиента сигнатура генерируется автоматически по профилю QUIC Initial. После изменения клиенту нужно выдать новый конфиг.
Конфиг и QR-код
Кнопка Скачать .conf открывает окно Конфигурация клиента: текст конфига, кнопки QR-код, Копировать и Скачать .conf. QR-код удобен для импорта с телефона; если конфиг больше ~2900 байт (много ASC-параметров и длинная сигнатура), QR не построится — используйте файл.
В конфиг попадают: ключи клиента и PresharedKey, адрес, DNS (клиента → сервера → LAN-адрес роутера), MTU сервера, ASC-параметры сервера и сигнатура клиента, Endpoint с портом (откуда он берётся), AllowedIPs и PersistentKeepalive = 25.
Клиенты встроенного и системного сервера
Добавление и редактирование работают так же. Отличия — у клиентов, заведённых не в awg-manager (например, в веб-интерфейсе Keenetic):
- роутер хранит только публичный ключ клиента, поэтому поля сетей и сигнатуры недоступны («Недоступно: клиент создан вне AWG Manager»);
- у системного сервера вместо готового конфига откроется окно Генерация .conf: впишите приватный ключ клиента, и awg-manager соберёт конфиг;
- у встроенного сервера конфиг для такого клиента недоступен — возьмите его там, где клиент создавался.
Через MCP
Если в Настройках включён MCP-сервер, ИИ-агент может посмотреть серверы и клиентов, добавить клиента управляемому серверу, включить или отключить его и получить конфиг (последнее — только ключом с правом записи, так как конфиг содержит приватный ключ). Удалить клиента через MCP нельзя.